
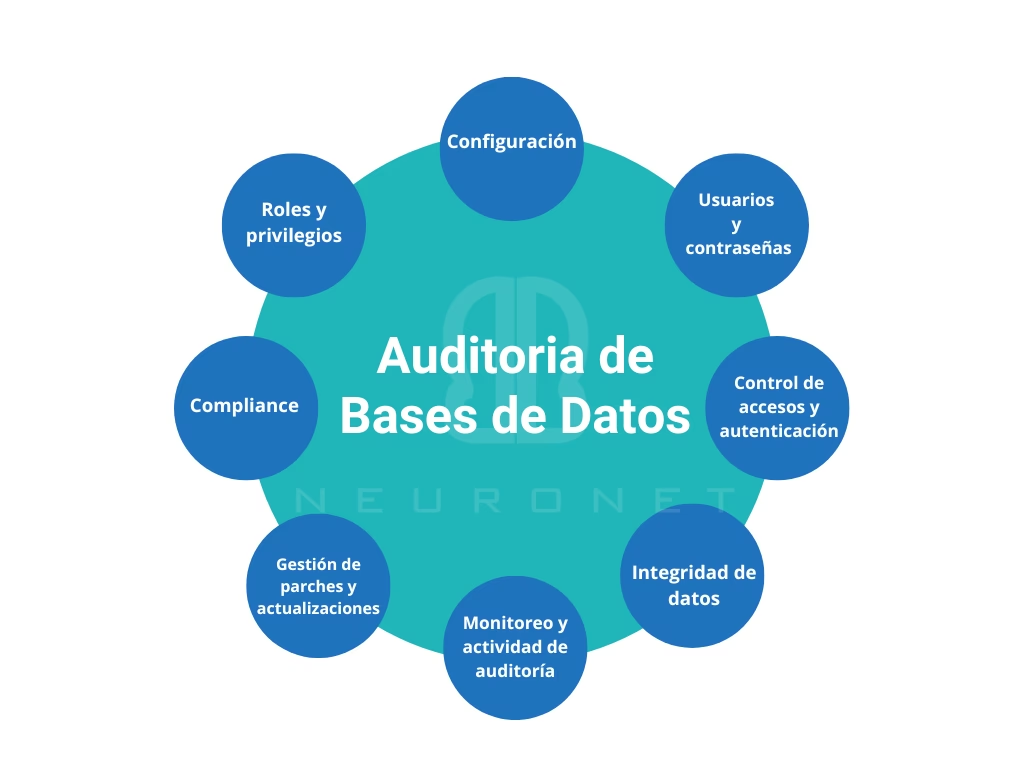
La auditoría en una base de datos Oracle es una medida de seguridad esencial para cualquier organización que dependa de esta plataforma. Implica el seguimiento y registro detallado de las actividades de los usuarios dentro de la base de datos. Este proceso es vital para asegurar la integridad de los datos, la seguridad general del sistema y el cumplimiento de diversas normativas y regulaciones.

Al auditar tu base de datos Oracle, obtienes visibilidad sobre quién accede a tus datos, cuándo lo hace y qué cambios realiza. Esta información es increíblemente valiosa para identificar posibles brechas de seguridad, intentos de acceso no autorizado y comportamientos sospechosos. Actúa como un sistema de vigilancia que te permite reaccionar rápidamente ante incidentes.

Imagina una institución financiera que detecta actividad inusual en una cuenta. Con una auditoría configurada correctamente, pueden rastrear fácilmente las transacciones y determinar si fueron legítimas o potencialmente fraudulentas. Esta capacidad de respuesta rápida es fundamental para minimizar daños y mantener la confianza de los clientes.
- ¿Por Qué es Crucial la Auditoría en Oracle?
- Características Clave de la Auditoría en Oracle
- Implementación de la Auditoría en Oracle Database
- Monitoreo y Análisis de Datos de Auditoría
- Beneficios y Desafíos de la Auditoría en Oracle
- Mejores Prácticas para la Auditoría de Bases de Datos Oracle
- Ejemplo Práctico de Implementación de Auditoría Unificada
- Preguntas Frecuentes sobre Auditoría en Oracle
- Conclusión
¿Por Qué es Crucial la Auditoría en Oracle?
La base de datos es a menudo el corazón de las operaciones de una organización, almacenando la información más sensible y crítica. Sin una auditoría adecuada, es difícil saber qué está ocurriendo dentro de ella. Las razones principales para implementar y mantener una auditoría robusta en Oracle incluyen:
- Detección de Amenazas: Identificar accesos no autorizados, intentos de intrusión o actividades maliciosas.
- Prevención de Pérdida de Datos: Monitorear cambios y eliminaciones para detectar manipulaciones o fugas de información.
- Cumplimiento Normativo: Muchas leyes y estándares (como GDPR, HIPAA, PCI DSS, SOX) exigen el registro y la supervisión de accesos a datos sensibles.
- Análisis Forense: En caso de un incidente de seguridad, los registros de auditoría son fundamentales para investigar qué sucedió, cómo ocurrió y quién estuvo involucrado.
- Responsabilidad: Asignar acciones a usuarios específicos promueve la responsabilidad y desalienta comportamientos inapropiados.
- Optimización del Rendimiento: Aunque la auditoría puede tener un impacto, sus registros pueden ayudar a entender patrones de uso y optimizar consultas o procesos.
Características Clave de la Auditoría en Oracle
Oracle ofrece capacidades de auditoría muy potentes y flexibles. Dos de las características más importantes son:
Auditoría Detallada (Fine-Grained Auditing - FGA)
La FGA permite crear políticas de auditoría altamente específicas basadas en condiciones particulares. En lugar de auditar todas las operaciones en una tabla, puedes configurar políticas para auditar solo cuando se cumplen ciertas condiciones. Por ejemplo:
- Auditar el acceso a columnas sensibles (como salarios, números de seguro social) solo bajo ciertas condiciones (por ejemplo, si el usuario no es un gerente autorizado).
- Auditar la ejecución de sentencias SQL específicas en objetos determinados.
- Auditar basándose en el contenido de los datos a los que se accede.
Este nivel de granularidad asegura que no te satures con datos de auditoría innecesarios, mientras capturas la información crítica que realmente necesitas.
Pista de Auditoría Unificada (Unified Audit Trail)
Una característica fundamental introducida en versiones recientes de Oracle es la pista de auditoría unificada. Esta consolida los registros de auditoría de diversas fuentes en una única vista fácilmente accesible. Antes de la auditoría unificada, los registros podían estar dispersos en diferentes ubicaciones (tablas de base de datos, archivos del sistema operativo, logs de XML). La pista unificada centraliza:
- Auditoría estándar (sentencias, privilegios, objetos).
- Auditoría detallada (FGA).
- Auditoría de privilegios administrativos (SYS operations).
- Registros de Audit Vault y Database Firewall.
- Auditoría de RMAN, Data Pump, etc.
Esta unificación simplifica enormemente el proceso de revisión y análisis de los datos de auditoría, haciendo que sea mucho más fácil detectar patrones y problemas de seguridad.
Algunas actividades críticas de la base de datos se auditan siempre por defecto. Esto incluye eventos de inicio y apagado de la base de datos, así como cambios en la configuración de auditoría. Esto garantiza que siempre tengas un registro básico de estas operaciones importantes antes de establecer tus propias políticas de auditoría personalizadas.
Implementación de la Auditoría en Oracle Database
Implementar una estrategia de auditoría efectiva en Oracle implica varios pasos clave:
- Definir Requisitos: Determina qué tipos de actividades necesitas auditar. Considera tanto los requisitos regulatorios (si aplica) como las necesidades de seguridad específicas de tu organización. ¿Qué datos son sensibles? ¿Quién no debería acceder a ellos? ¿Qué acciones son de alto riesgo?
- Planificación Colaborativa: Involucra a stakeholders de varios departamentos: equipos de seguridad de TI (que identifican amenazas), oficiales de cumplimiento (que aseguran el seguimiento de reglas), y unidades de negocio (que identifican datos críticos). Este enfoque colaborativo asegura una estrategia integral.
- Configurar Políticas de Auditoría: Una vez identificados los requisitos, configura las políticas dentro de Oracle. Puedes usar:
- Auditoría Estándar: Para auditar sentencias (SELECT, INSERT, UPDATE, DELETE), privilegios (CONNECT, RESOURCE), o acciones en objetos (CREATE TABLE, DROP INDEX).
- Auditoría Detallada (FGA): Para auditoría condicional basada en contenido o contexto.
- Auditoría Unificada: Para definir políticas modernas que centralizan la auditoría.
Ejemplos de políticas podrían ser: auditar intentos de inicio de sesión fallidos, auditar cualquier cambio en tablas que contengan información de clientes, o auditar la ejecución de procedimientos almacenados sensibles.
- Configurar la Pista de Auditoría: Decide dónde se almacenarán los registros de auditoría (en una tabla dentro de la base de datos o en archivos del sistema operativo). Para la auditoría unificada, la opción recomendada es una tabla interna. Configura el tamaño y la política de retención de la pista de auditoría para evitar que crezca indefinidamente y afecte el rendimiento o el espacio en disco.
- Pruebas: Siempre prueba tus políticas de auditoría en un entorno de desarrollo o pruebas antes de implementarlas en producción. Asegúrate de que capturan la información esperada sin generar una cantidad excesiva de datos o impactar negativamente el rendimiento.
Monitoreo y Análisis de Datos de Auditoría
La implementación de políticas de auditoría es solo el primer paso. El monitoreo y análisis regular de los datos generados son cruciales para detectar problemas de seguridad a tiempo. Muchas organizaciones utilizan herramientas especializadas o integran sus datos de auditoría de Oracle con sistemas SIEM (Security Information and Event Management) para un monitoreo más completo.
Estas herramientas pueden automatizar el proceso de examinar grandes volúmenes de datos de auditoría, señalando actividades sospechosas para una investigación posterior. Pueden correlacionar eventos de la base de datos con eventos de otras fuentes (firewalls, sistemas operativos) para obtener una imagen completa de un posible ataque.
Un análisis efectivo puede revelar patrones de uso, identificar cuentas inactivas que deberían ser deshabilitadas, o poner de manifiesto configuraciones inseguras. Es un proceso continuo que requiere atención regular.
Beneficios y Desafíos de la Auditoría en Oracle
Implementar una estrategia de auditoría robusta ofrece numerosos beneficios, pero también presenta desafíos:
| Beneficios | Desafíos |
|---|---|
| Mejora la seguridad al detectar amenazas rápidamente. | Puede impactar el rendimiento de la base de datos si no se configura correctamente. |
| Facilita el cumplimiento normativo y regulatorio. | Genera un gran volumen de datos que requieren almacenamiento y gestión. |
| Ayuda a detectar amenazas internas y el mal uso de privilegios. | Requiere tiempo y esfuerzo para analizar los registros y filtrar falsos positivos. |
| Proporciona información valiosa para análisis forense post-incidente. | La configuración inicial y el mantenimiento requieren conocimiento especializado de Oracle. |
| Aumenta la responsabilidad del usuario. | Asegurar la integridad de la pista de auditoría misma es crítico. |
Es importante encontrar un equilibrio entre una auditoría exhaustiva y el mantenimiento de un rendimiento óptimo. Considera auditar solo las actividades más críticas durante los picos de uso e implementar auditorías más detalladas para actividades de alto riesgo o durante horas de menor actividad. Un enfoque de auditoría escalonado puede ser útil.
La gestión del gran volumen de datos de auditoría es otro desafío. Implementar políticas de retención de datos (por ejemplo, mantener datos detallados por 90 días y luego archivar o resumir) y utilizar herramientas de análisis automatizado puede ayudar a mitigar este problema.
Lidiar con los falsos positivos (actividades que se marcan como sospechosas pero son legítimas) puede consumir mucho tiempo. Refinar continuamente tus políticas de auditoría y, en algunos casos, utilizar análisis de comportamiento basado en aprendizaje automático, puede ayudar a reducir las alarmas falsas a largo plazo.
Mejores Prácticas para la Auditoría de Bases de Datos Oracle
Para maximizar la efectividad de tu estrategia de auditoría en Oracle, considera estas mejores prácticas:
- Revisión Periódica: Revisa y ajusta regularmente tus políticas de auditoría para asegurar que se alineen con tus necesidades de seguridad actuales y los requisitos regulatorios cambiantes. La auditoría no es una configuración única.
- Asegurar la Pista de Auditoría: La pista de auditoría en sí misma debe ser segura y a prueba de manipulaciones. Implementa controles de acceso estrictos para quién puede ver o modificar los registros de auditoría. Considera usar medios de almacenamiento de solo escritura o firmas digitales para los registros para detectar cualquier alteración.
- Configurar Alertas Automatizadas: Establece alertas para eventos de auditoría críticos. Esto permite una respuesta rápida a posibles incidentes de seguridad. Por ejemplo, una alerta inmediata si se detectan múltiples intentos de inicio de sesión fallidos desde una IP sospechosa o si un usuario intenta acceder a datos altamente restringidos.
- Documentación: Documenta claramente tus políticas de auditoría, por qué se implementaron y qué significan los diferentes eventos. Esto es crucial para el análisis y el cumplimiento.
- Educación del Personal: Educa a tus empleados (especialmente a los administradores de bases de datos y usuarios con privilegios) sobre la auditoría de bases de datos y su importancia. Saber que sus acciones son monitoreadas puede fomentar el cumplimiento de las políticas de seguridad.
Ejemplo Práctico de Implementación de Auditoría Unificada
Para ilustrar cómo se configuran algunas políticas de auditoría unificada en Oracle, veamos un ejemplo práctico usando PL/SQL y comandos SQL. Este código demuestra cómo habilitar la auditoría unificada, crear políticas y consultarla. (Este código es un ejemplo conceptual y puede requerir ajustes específicos según tu versión de Oracle y configuración).
Primero, necesitas habilitar la auditoría unificada y reiniciar la base de datos (esto requiere privilegios elevados, típicamente SYSDBA):
ALTER SYSTEM SET AUDIT_TRAIL=UNIFIED SCOPE=SPFILE;Después del reinicio, puedes crear y habilitar políticas de auditoría. Aquí hay ejemplos basados en el texto proporcionado:
Política para auditar intentos de inicio de sesión fallidos:
-- Crea una política de auditoría unificada para inicios de sesión fallidos CREATE AUDIT POLICY policy_failed_logons ACTIONS LOGON FAILURES; -- Habilita la política para todos los usuarios AUDIT POLICY policy_failed_logons;Política para auditar modificaciones en una tabla sensible (ej. HR.EMPLOYEES):
-- Crea una política para auditar INSERT, UPDATE, DELETE en HR.EMPLOYEES CREATE AUDIT POLICY policy_emp_changes ACTIONS INSERT ON HR.EMPLOYEES, UPDATE ON HR.EMPLOYEES, DELETE ON HR.EMPLOYEES; -- Habilita la política para todos los usuarios (o usuarios específicos si se añade la cláusula BY) AUDIT POLICY policy_emp_changes;Ejemplo de Auditoría Detallada (FGA) - Aunque la auditoría unificada es más moderna, FGA sigue siendo relevante y a veces se combina. La FGA se basa en paquetes PL/SQL como DBMS_FGA:
-- Ejemplo de política FGA para auditar acceso a la columna SALARY en HR.EMPLOYEES -- si el usuario no es 'HR_MANAGER' BEGIN DBMS_FGA.ADD_POLICY( object_schema => 'HR', object_name => 'EMPLOYEES', policy_name => 'audit_salary_access_fga', audit_column => 'SALARY', audit_condition => 'SYS_CONTEXT(''USERENV'', ''SESSION_USER'') != ''HR_MANAGER''', statement_types => 'SELECT, UPDATE' ); END; / -- Las políticas FGA se habilitan automáticamente al crearlasConsultar la Pista de Auditoría Unificada:
Los registros de auditoría unificada se almacenan en la vista `UNIFIED_AUDIT_TRAIL`. Puedes consultarla como cualquier otra vista para analizar los eventos:
-- Consulta los últimos 100 eventos de la pista de auditoría unificada SELECT EVENT_TIMESTAMP, UNIFIED_AUDIT_POLICIES, DBUSERNAME, OS_USERNAME, USERHOST, ACTION_NAME, RETURN_CODE, OBJECT_SCHEMA, OBJECT_NAME, SQL_TEXT FROM UNIFIED_AUDIT_TRAIL ORDER BY EVENT_TIMESTAMP DESC FETCH FIRST 100 ROWS ONLY;Este ejemplo básico muestra cómo definir y habilitar políticas. En un entorno real, tendrías muchas más políticas cubriendo diversas áreas de riesgo y podrías usar herramientas de análisis para procesar los datos de `UNIFIED_AUDIT_TRAIL` de manera eficiente.
Preguntas Frecuentes sobre Auditoría en Oracle
Aquí respondemos algunas preguntas comunes sobre la auditoría en bases de datos Oracle:
¿La auditoría afecta el rendimiento de la base de datos?
Sí, la auditoría puede tener un impacto en el rendimiento, especialmente si se auditan un gran número de actividades o si la configuración de la pista de auditoría no es óptima. Es crucial auditar solo lo necesario, utilizar la auditoría unificada (que es más eficiente) y configurar adecuadamente el almacenamiento de la pista de auditoría.
¿Dónde se almacenan los registros de auditoría en Oracle?
Con la auditoría unificada (recomendada), los registros se almacenan por defecto en una tabla interna dentro del tablespace SYSAUX. Con la auditoría estándar, pueden almacenarse en la tabla `AUD$` en el schema SYS o en archivos del sistema operativo.
¿Cuánto tiempo debo retener los datos de auditoría?
El tiempo de retención depende de los requisitos de cumplimiento normativo y las políticas internas de tu organización. Algunas normativas exigen retener registros por varios años. Es importante tener una política clara y automatizar el archivado o purgado de datos antiguos para gestionar el espacio.
¿Qué actividades mínimas debo auditar?
Como mínimo, se recomienda auditar:
- Intentos de inicio de sesión (éxito y fracaso).
- Actividades de usuarios administrativos (SYSDBA, SYSOPER).
- Cambios en la configuración de seguridad y auditoría.
- Accesos y modificaciones a objetos de datos sensibles.
- Errores críticos que puedan indicar un intento de ataque.
¿Es la auditoría lo mismo que el registro de transacciones (redo logs)?
No. Los redo logs registran todos los cambios realizados en la base de datos para recuperación en caso de fallo. La auditoría registra *quién* hizo *qué* acción y *cuándo*, independientemente de si esa acción causó un cambio en los datos. La auditoría está orientada a la seguridad y la responsabilidad, mientras que los redo logs están orientados a la recuperación de datos.
Conclusión
La auditoría de bases de datos Oracle es una herramienta poderosa y necesaria en el arsenal de seguridad de cualquier organización. Al implementar y gestionar eficazmente la auditoría, puedes fortalecer tu postura de seguridad, cumplir con los requisitos regulatorios y obtener información valiosa sobre los patrones de uso de tu base de datos.
Si bien presenta desafíos, como la gestión del rendimiento y el volumen de datos, los beneficios de tener una visibilidad clara de las actividades de la base de datos superan con creces las dificultades. En un panorama de amenazas cibernéticas en constante evolución, una estrategia de auditoría sólida no es un lujo, sino una necesidad para salvaguardar tu información más valiosa.
Recuerda que la auditoría no es una tarea que se configura una vez y se olvida. Requiere atención continua, revisiones periódicas y refinamiento constante para seguir siendo efectiva y adaptarse a los cambios en tu entorno y las amenazas. Utiliza las potentes funciones de auditoría que Oracle te ofrece para proteger tus datos y mantener la integridad de tus sistemas.
Si quieres conocer otros artículos parecidos a Auditoría Oracle: Protege tus Datos Críticos puedes visitar la categoría Seguridad.

Aprende mas sobre MySQL