
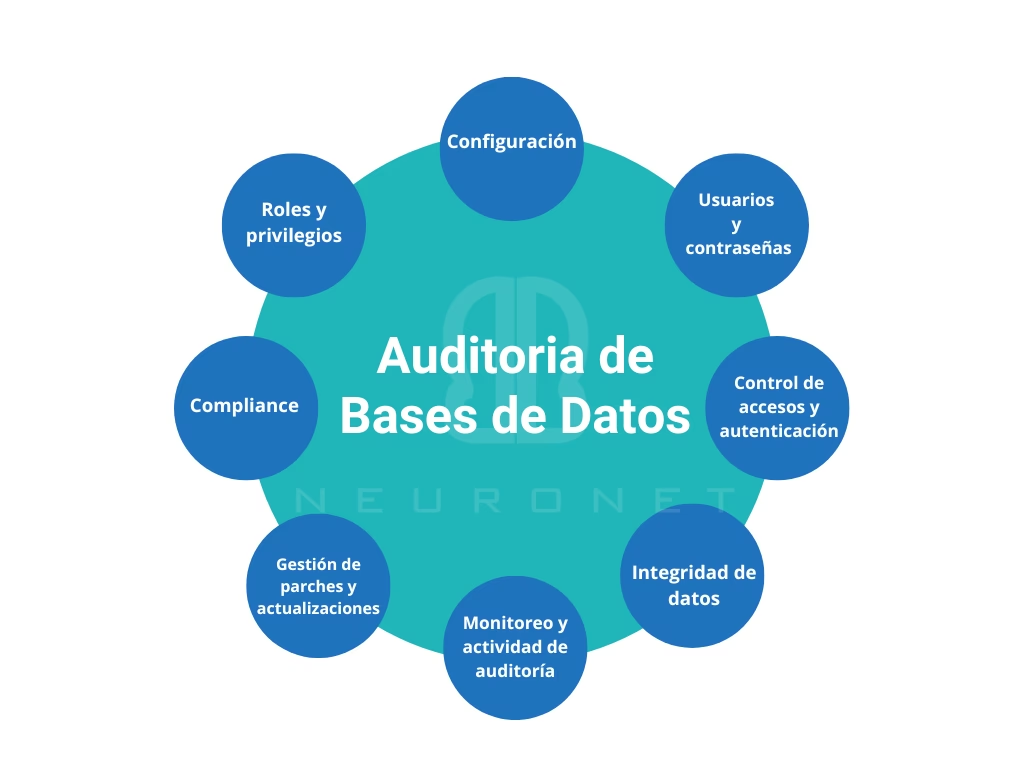
Las ciberamenazas, como las fugas de datos y las amenazas internas, han aumentado significativamente en diversas industrias. Esto ha llevado a la aparición de marcos regulatorios estrictos como GDPR, HIPAA y PCI DSS. A pesar de esto, solo el 4% de las empresas confían plenamente en su seguridad contra ciberamenazas en lo que respecta a los usuarios de dispositivos conectados y tecnologías relacionadas. Las empresas deben asegurarse de que todos sus activos de información, como la información de clientes, patentes y marcas comerciales, estén protegidos por estrictos controles de acceso y cifrado. Una auditoría de seguridad de datos ayuda a identificar vulnerabilidades en los procesos, el código o en terceros antes de que los atacantes encuentren esas brechas. Como resultado, es esencial que las organizaciones comprendan qué implican estas auditorías, su importancia y cómo pueden reducir significativamente el riesgo de violaciones de seguridad.
En este artículo, definimos qué es una auditoría de seguridad de datos y cómo puede prevenir el acceso no autorizado o las violaciones de cumplimiento. Describimos diversas formas de auditorías de datos, definimos las posibles amenazas y describimos un plan detallado para las auditorías de seguridad de datos. También explicaremos las partes clave del informe, proporcionaremos una lista de verificación útil para la auditoría de seguridad de datos y discutiremos problemas de la vida real en la auditoría.
Por último, pero no menos importante, discutiremos cómo tener éxito en lograr todo esto y cómo SentinelOne mejora la seguridad de los endpoints al tiempo que incorpora un marco de auditoría.
- ¿Qué es una Auditoría de Seguridad de Datos?
- ¿Por qué es Importante una Auditoría de Seguridad de Datos?
- Tipos de Auditorías de Datos
- Objetivos Clave de una Auditoría de Seguridad de Datos
- Amenazas y Riesgos Comunes de Seguridad de Datos
- Proceso de Auditoría de Seguridad de Datos: Guía Paso a Paso
- Cómo Implementar un Programa de Auditoría de Seguridad de Datos
- Informe de Auditoría de Seguridad de Datos: Componentes Clave
- Lista de Verificación de Auditoría de Seguridad de Datos
- Desafíos en la Auditoría de Seguridad de Datos
- Mejores Prácticas para una Auditoría de Seguridad de Datos Exitosa
- Preguntas Frecuentes (FAQ)
- SentinelOne para la Auditoría de Seguridad de Datos
- Conclusión
¿Qué es una Auditoría de Seguridad de Datos?
Una auditoría de seguridad de datos se refiere al proceso de evaluar las políticas, procedimientos y tecnología de una organización en relación con la seguridad de los datos, lo que generalmente va seguido de un informe de auditoría de seguridad de datos. Para garantizar que los controles actuales, como el cifrado, el control de acceso o el registro de eventos, sean suficientes, verifica el cumplimiento de los requisitos internos y externos. Una encuesta revela que el 75% de los consumidores quieren más claridad sobre cómo se utilizan sus datos, y el 40% están dispuestos a compartir sus datos si conocen el propósito de uso y los usuarios. Por lo tanto, los resultados del estudio muestran que las auditorías son importantes para generar confianza, ya que se identifican debilidades y las prácticas se ajustan a los requisitos legales y éticos.
Una auditoría puede implicar revisión de código, entrevistas con personal de TI, escaneo y verificación de copias de seguridad. Identifica todos los flujos de datos, desde su creación hasta su eliminación, y señala cualquier incumplimiento de las normas regulatorias, como HIPAA, PCI DSS o las directrices de la empresa. Finalmente, define el curso de acción para la organización en relación con el cierre de las vulnerabilidades de seguridad y el fomento de una cultura de seguridad de datos efectiva dentro de la organización.
¿Por qué es Importante una Auditoría de Seguridad de Datos?
Con el aumento de los costos de las violaciones de datos en todo el mundo, cualquier punto ciego invisible en su almacenamiento o red le cuesta mucho más en términos de dinero y valor de marca. Sorprendentemente, el 64% de los estadounidenses nunca ha verificado si sus datos fueron comprometidos en una violación, lo cual es una indicación de una baja conciencia del consumidor.
Esta brecha explica por qué es importante realizar revisiones periódicas de los controles y procedimientos de seguridad existentes. Aquí hay cinco razones por las que una auditoría de seguridad de bases de datos es un componente esencial de la gestión de riesgos moderna:
- Prevención de Violaciones de Datos: Una violación importante puede llevar a la pérdida de registros importantes que infringirían los derechos de clientes o empleados. Se utiliza una lista de verificación de auditoría de seguridad de datos para identificar vulnerabilidades, como buckets S3 abiertos o bases de datos sin parches, antes de que un atacante las encuentre. La gestión de tales vulnerabilidades, antes de que se conviertan en problemas importantes, ayuda a evitar correcciones costosas y vergüenza pública. Sin auditorías regulares, pequeños descuidos pueden convertirse en enormes vías de infiltración.
- Cumplimiento Normativo: Regulaciones como GDPR, HIPAA o PCI DSS establecen reglas estrictas para el procesamiento y la protección de datos. El incumplimiento de estas reglas puede acarrear sanciones severas, así como un impacto negativo en la reputación de la organización. En un programa de auditoría de seguridad de datos, las organizaciones se aseguran de que el cifrado, el registro y la gobernanza de acceso cumplan con los estándares de cumplimiento normativo. Esto crea una pista de auditoría que demuestra la debida diligencia razonable en la protección de la información del cliente o del paciente.
- Fortalecimiento de la Confianza de Clientes y Partes Interesadas: Si bien el tema de las violaciones de datos es delicado, la declaración pública de auditorías sólidas puede ser beneficiosa, ya que refuerza la noción de que los datos siguen siendo seguros para clientes, inversores y socios. Con las ciberamenazas amenazando con derribar empresas en un abrir y cerrar de ojos, un ciclo de auditoría constante genera confianza. Le permite posicionar su marca como experta en seguridad debido a la detección avanzada de amenazas y la aplicación oportuna de parches. Esta confianza puede ser esencial en nuevas empresas o en la expansión a nuevos mercados regulados.
- Identificación de Nuevas Amenazas y Vulnerabilidades: Nuevas tecnologías como IoT o implementaciones de contenedores pueden introducir nuevos vectores de ataque. Los procesos de auditoría incluyen soluciones de escaneo e inspecciones manuales para detectar posibles problemas que no se pueden ver de otra manera. Al asociar los registros en tiempo real con patrones de ataque conocidos, los equipos pueden aprender y ajustarse rápidamente, minimizando así el impacto de amenazas de día cero o amenazas persistentes avanzadas. A largo plazo, el informe continuo de auditoría de seguridad de datos proporciona nuevos riesgos, lo que permite un enfoque de seguridad dinámico.
- Fomento de una Cultura Consciente de la Seguridad: Contrariamente a lo que mucha gente piensa, las auditorías no se tratan solo de solucionar problemas; crean un sentido de propósito para la protección de la confidencialidad e integridad de los datos entre el personal. Programar controles para cada departamento garantiza que las políticas se actualicen, los empleados se capaciten y se aborden los problemas señalados. Estas validaciones constantes hacen que la seguridad de los datos no solo sea una prioridad de TI, sino una prioridad organizacional con el tiempo. Esta sinergia fomenta una fuerza laboral vigilante y un enfoque integrado de gestión de riesgos.
Tipos de Auditorías de Datos
Es importante comprender que no todas las auditorías son iguales en cuanto a su alcance y enfoque. Algunas se utilizan para garantizar el cumplimiento normativo con una regulación particular, mientras que otras adoptan un enfoque más general para evaluar la gobernanza de datos.
Al analizar estas auditorías de datos, los equipos eligen un método que esté más cerca del contexto organizacional. Aquí hay algunos ejemplos de los formatos más utilizados en la práctica:
| Tipo de Auditoría | Enfoque Principal | Momento Típico |
|---|---|---|
| Orientada al Cumplimiento | Verificar el cumplimiento de regulaciones específicas (GDPR, HIPAA, PCI DSS) | Regular (según requisitos regulatorios) |
| Operacional o Interna | Evaluar la adherencia a políticas y procedimientos internos en los departamentos | Periódico (según políticas internas) |
| Pruebas de Penetración/Vulnerabilidad | Simular ataques para encontrar debilidades técnicas y operativas | Periódico (según estrategia de seguridad) |
| Forense | Investigar la causa y el impacto después de un incidente de seguridad | Después de un incidente |
| Terceros o Proveedores | Evaluar la postura de seguridad de socios y proveedores externos | Periódico (según acuerdos o riesgos) |
- Auditorías Orientadas al Cumplimiento: Estas auditorías se centran en el cumplimiento normativo con estándares como PCI DSS, HIPAA o GDPR. Los auditores buscan políticas de cifrado, registros de acceso o retención de datos que cumplan con los requisitos obligatorios. El informe de auditoría de seguridad de datos se utiliza a menudo en documentos e informes oficiales como parte de los procedimientos de cumplimiento normativo. El incumplimiento puede resultar en sanciones o la necesidad de cambiar modelos de negocio.
- Auditorías Operacionales o Internas: Son internas y evalúan cuánto se observa el cumplimiento en los diversos departamentos de una organización. Pueden ser tan generales como políticas de contraseñas o tan específicas como copias de seguridad departamentales o registro de aplicaciones. Dado que muchas de ellas no son prescritas por autoridades externas, la organización utiliza los hallazgos para mejorar las operaciones diarias. Esta sinergia garantiza que el uso de datos cumpla no solo con las regulaciones formales, sino también con los estándares internos.
- Pruebas de Penetración / Auditorías de Vulnerabilidad: Si bien las pruebas de penetración a menudo se centran en escaneos de código, pueden dirigirse a datos, por ejemplo, cómo las bases de datos o los recursos compartidos de archivos gestionan los privilegios. Una prueba de penetración exhaustiva emula el modo de operación de un atacante y muestra cuán fácil es obtener registros. Combinadas con la lista de verificación de auditoría de seguridad de datos, estas muestran no solo los problemas de código, sino también los errores operativos. Esta sinergia fomenta una respuesta ágil a los métodos de infiltración emergentes.
- Auditorías Forenses: Realizadas después de un incidente, estas auditorías explican cómo ocurrió una violación, qué registros se vieron comprometidos y cómo evitar tales sucesos en el futuro. Los expertos en seguridad analizan los registros del sistema, las acciones de los usuarios y el estado del sistema para identificar las vías de infiltración. Si bien las revisiones sistemáticas son proactivas, las auditorías forenses solo se realizan en respuesta a ciertas circunstancias, pero son cruciales para identificar problemas. A menudo redefinen las políticas de seguridad y reinventan nuevas mejores prácticas después de un incidente.
- Auditorías de Terceros o Proveedores: Las empresas que dependen de socios para servicios en la nube, procesamiento de datos o TI necesitan verificar el estado de seguridad del proveedor. Un programa estructurado de auditoría de seguridad de datos también implica confirmar los controles, la certificación y los acuerdos de nivel de servicio. Si los proveedores no demuestran políticas adecuadas de cifrado o aplicación de parches, entonces sus datos valiosos pueden ser vulnerables. Realizar estas auditorías ayuda a generar confianza en los ecosistemas de proveedores y minimiza los ángulos de infiltración de la cadena de suministro.
Objetivos Clave de una Auditoría de Seguridad de Datos
Si bien cada auditoría puede ser diferente en algunos aspectos, hay algunos objetivos comunes que se persiguen en cada auditoría. Estos objetivos mejoran otros tipos de auditorías de datos, desde escaneos generales de código hasta verificaciones de cumplimiento normativo específicas.
Aquí hay cinco objetivos clave que deben lograrse en cualquier auditoría de datos integral para informar el informe final de auditoría de seguridad de datos:
- Identificar Brechas en la Protección de Datos: Uno de los objetivos clave es identificar debilidades, como copias de seguridad no seguras o servicios de intercambio de archivos, que pueden resultar en violaciones de datos. Al ser específico en el flujo de datos desde el punto de entrada hasta el sistema de almacenamiento, la auditoría identifica todas las áreas de riesgo potenciales. La integración de herramientas de escaneo con revisiones de políticas garantiza la ausencia de descuidos. Una vez identificados, pasan al plan de remediación para una solución o reconfiguración inmediata.
- Evaluar Controles de Acceso y Privilegios: ¿Quién debe tener permitido realizar cambios o ver registros confidenciales, y realmente requieren tales privilegios de acceso? Esta pregunta sigue siendo crucial para minimizar la huella de exposición total. A través de verificaciones de listas de acceso basadas en roles o revisiones de registros de actividad del usuario, la auditoría garantiza que el nivel de privilegios otorgados sea lo más bajo posible, pero suficiente para el puesto del empleado en la empresa. Un ejemplo de esto es cuando a un empleado estándar se le otorgan privilegios de administrador de bases de datos.
- Evaluar Cumplimiento y Alineación Regulatoria: La mayoría de las auditorías a menudo implican verificar si el cifrado, el almacenamiento de datos o el consentimiento cumplen con los marcos HIPAA o GDPR. Los auditores mapean cada requisito, por ejemplo, los derechos del titular de los datos o los períodos de notificación de violaciones, con los procesos reales. Podría resultar en enormes sanciones o cambios forzados en el modelo de negocio. De esta manera, el informe final de auditoría de seguridad de datos define la postura de cumplimiento normativo de la organización y dirige los cambios de política.
- Validar la Preparación para la Respuesta a Incidentes: Además de la prevención de una violación, las capacidades de auditoría permiten a los equipos reaccionar rápidamente si el enemigo se infiltra en la red. Los registros, los umbrales de alerta y los protocolos de comunicación se verifican en el examen del analista. En caso de que un atacante obtenga acceso a registros, la organización debe determinar qué se ha visto comprometido y contener la violación. La combinación de un registro adecuado y una solución SIEM o EDR integrada mejora la clasificación de incidentes, minimizando así el impacto general.
- Recomendar Mejora Continua y Capacitación: Los requisitos de seguridad son continuos y cambian con la aparición de nuevos usos de datos o el desarrollo de nuevos servicios. Por lo tanto, el último componente de una auditoría es el desarrollo de políticas nuevas o revisadas, programas de capacitación del personal o la implementación de nueva tecnología. A largo plazo, estas mejoras incrementales se integran en la cultura de seguridad de la organización, y así, cada nuevo proyecto o herramienta se desarrolla con medidas de seguridad adecuadas. Esta integración ayuda a crear armonía entre los equipos de desarrollo, los oficiales de cumplimiento y los ejecutivos para garantizar la creación de una cultura de seguridad duradera.
Amenazas y Riesgos Comunes de Seguridad de Datos
Aunque existan un cifrado sólido y políticas satisfactorias, múltiples vectores pueden comprometer la seguridad de los datos. Los ciberdelincuentes aprovechan las brechas en el código, los empleados inexpertos o el software sin actualizar.
Esta sección describe cinco amenazas que probablemente surjan durante una auditoría de seguridad de datos y cómo pueden interrumpir el cumplimiento normativo o las operaciones.
- Ataques de Ransomware y Malware: Los atacantes pueden instalar malware que cifra los archivos o roba los datos y luego exige un pago a la víctima a cambio de la clave de descifrado o la devolución de los datos robados. Si la red no tiene segmentación, incluso un bajo nivel de privilegios de usuario puede permitir que el atacante se adentre profundamente en el sistema. El malware avanzado también puede robar registros que son confidenciales, lo cual va en contra del cumplimiento normativo. Por lo tanto, es importante contar con sistemas de copia de seguridad seguros, verificación de virus y aislamiento de las redes para prevenir dicha infiltración.
- Phishing e Ingeniería Social: Las estafas de phishing emplean mensajes de correo electrónico que persuaden al personal a revelar su nombre de usuario y contraseña o a descargar troyanos. Los correos electrónicos de phishing están dirigidos y diseñados para parecer que provienen del departamento de recursos humanos, un socio comercial o un director. Una vez que un empleado hace clic en un enlace malicioso, los atacantes pueden saltar a bases de datos o a cualquier tipo de recurso interno. Esto es una indicación de que hay un 'factor humano' en cada programa de auditoría de seguridad de datos que requiere refuerzo constante.
- Amenazas Internas: También es importante considerar que un trabajador insatisfecho o descuidado puede divulgar información deliberadamente o introducir debilidades sin darse cuenta. Los privilegios elevados permiten a los internos hacer copias o modificar grandes registros sin mucho aviso. Cuando no hay un registro adecuado o detección de anomalías, tales acciones pueden ser maliciosas o accidentales y pasar desapercibidas. Es común que las auditorías revelen que el acceso debe limitarse al principio del menor privilegio y que la actividad del usuario debe ser monitoreada consistentemente.
- Vulnerabilidades sin Parches: La falta de aplicación de parches en sistemas operativos, servidores web o soluciones de bases de datos proporciona a los atacantes una puerta abierta para atacar. Los atacantes buscan CVEs conocidos en los puntos finales públicos y aprovechan las organizaciones que no actualizan sus sistemas a tiempo. La integración de la gestión de parches y el escaneo en tiempo real garantiza que las posibilidades de explotación sean limitadas. Sin embargo, un parche omitido puede resultar en pérdidas a gran escala si es encontrado por los delincuentes.
- Configuraciones Incorrectas y Cifrado Débil: Contenedores de almacenamiento en la nube expuestos, reglas de firewall configuradas incorrectamente o datos de copia de seguridad sin cifrado pueden deshacer rápidamente la privacidad de los datos. Los actores maliciosos aprovechan las prácticas de DevOps mal implementadas o los entornos parcialmente preparados para violar el perímetro. Una lista de verificación completa de auditoría de seguridad de datos ayuda a verificar si cada capa del entorno cumple con los requisitos básicos de cifrado y bloqueo. Estas configuraciones deben verificarse y validarse con el tiempo, especialmente cuando se agregan nuevas características o expansiones a la plataforma.
Proceso de Auditoría de Seguridad de Datos: Guía Paso a Paso
Realizar una auditoría de seguridad de datos exitosa requiere un proceso sistemático y estructurado que integre la evaluación del cumplimiento normativo de políticas, el análisis de código y la evaluación automatizada de vulnerabilidades. Si no hay pasos sistemáticos, los descuidos se repiten y no se encuentran los ángulos de infiltración.
Aquí, proporcionamos una descripción general de un ciclo general, incluida la identificación del alcance hasta la preparación del informe final, para ayudar a las organizaciones a escalarlo a su tamaño y estándares de cumplimiento normativo.
- Definir Alcance y Requisitos: Los equipos de auditoría deciden qué bases de datos o aplicaciones examinar, así como las regulaciones asociadas. Esta alineación simplifica la definición de recursos, ya que los sistemas centrales o los conjuntos de datos de alto riesgo reciben prioridad. También recopilan políticas de seguridad existentes y diagramas de arquitectura de seguridad como referencia. Un alcance claro reduce la cobertura parcial y las vulnerabilidades restantes que podrían explotarse en el futuro.
- Recopilar Información y Evaluación Inicial: Para establecer una línea de base, los analistas compilan listas de usuarios, mapas de red, registros del sistema y otros documentos existentes. Pueden realizar evaluaciones de vulnerabilidades o verificar el cumplimiento normativo de parches en algunos servidores y estaciones de trabajo. La fase de evaluación proporciona una descripción general del estado del entorno en el que está trabajando. Estos se utilizan para identificar áreas que necesitan inspecciones manuales más detalladas, así como para señalar cualquier problema que requiera una solución inmediata.
- Realizar Revisión Técnica en Profundidad: Aquí, los auditores emplean herramientas de escaneo o metodologías de pruebas de penetración para revisar la calidad del código, el uso de cifrado o los índices de bases de datos. Se aseguran de que se adopte la autenticación multifactor o una buena gestión de claves. También evalúan roles, privilegios y posibles vectores de amenazas internas al mismo tiempo. La integración de escaneos dinámicos y estáticos hace que sea imposible que pase desapercibida cualquier ruta de infiltración.
- Revisar Resultados y Resumir el Informe: Cualquier configuración incorrecta descubierta, como un bucket S3 abierto o un parche de sistema operativo obsoleto, se compila en una lista de vulnerabilidades. A todas se les asigna el nivel de gravedad, las posibles formas en que pueden ser explotadas y las medidas sugeridas a tomar. Esto ayuda a crear una lista de acciones priorizada para abordarlas. El informe final de auditoría de seguridad de datos a menudo contiene un resumen de cumplimiento normativo, que puede ser útil al tratar con ciertos marcos como PCI DSS o HIPAA.
- Remediación y Seguimiento: Para rectificar los problemas que los auditores han encontrado, los equipos de TI aplican parches a las aplicaciones, cambian permisos o añaden más cifrado. El segundo ciclo de escaneo garantiza que cada corrección se confirme, eliminando la posibilidad de que algunos problemas no se aborden. A largo plazo, esto crea un proceso cíclico que integra parches de seguridad con los sprints de desarrollo ágiles. La incorporación de monitoreo continuo cambia todo el entorno para garantizar que los ángulos de infiltración se mantengan al mínimo.
Cómo Implementar un Programa de Auditoría de Seguridad de Datos
Una auditoría única puede abordar algunos de los problemas en el momento, pero mantener una protección de datos efectiva requiere una auditoría de seguridad de datos repetida. Este marco integra escaneo, informes y aplicación en las actividades diarias de una organización.
A continuación, describimos cinco estrategias para integrar eficazmente la auditoría en el entorno de su organización:
- Establecer Gobernanza y Roles: Asegúrese de que el programa sea supervisado creando un comité de gobernanza de datos o nombrando un líder de seguridad para el programa. Esta integración también garantiza que haya una responsabilidad adecuada sobre quién debe programar las auditorías, quién aprueba los presupuestos y quién finalmente aprueba la gestión de vulnerabilidades. De esta manera, cada departamento o región colabora fácilmente porque los roles están definidos desde el principio. Esta alineación interfuncional fomenta la sinergia entre el personal de desarrollo, operaciones y cumplimiento normativo.
- Definir Procedimientos Operativos Estándar: Explique cuándo se realizan las auditorías, ya sea trimestral, anual o después de cambios importantes en el sistema, y qué herramientas de escaneo internas o evaluadores externos utilizar. Desarrolle una lista de verificación de auditoría de seguridad de datos que incluya mandatos regulatorios relevantes o políticas organizacionales. Este enfoque garantiza que la cobertura sea consistente en cada ciclo. Gradualmente, mejorar estos procedimientos es la forma de lograr una mayor rigurosidad sin ralentizar la ejecución del trabajo.
- Integrar con DevOps y Gestión de Cambios: Integre repositorios de código y sistemas de tickets con pipelines de CI/CD para que cualquier nueva característica se verifique automáticamente en busca de seguridad antes de ser desplegada en producción. Esto ayuda a evitar grandes revisiones o brechas pasadas por alto que podrían haberse detectado fácilmente si se hubiera mejorado la sinergia entre ambos. De esta manera, las nuevas adiciones pueden ser señaladas o incluso revertidas tan pronto como se aprueben los cambios. El resultado es un entorno altamente reactivo que casi nunca permite fusiones incontroladas.
- Monitorear Métricas y Rendimiento: Identifique el número de vulnerabilidades descubiertas, el tiempo necesario para abordarlas y si el nivel de incidentes se reduce con auditorías posteriores. Estas métricas indican hasta qué punto el programa tiene éxito en disminuir los ángulos de infiltración. De esta manera, al revisar las tendencias, puede determinar si la capacitación del personal o una nueva herramienta de escaneo conduce a una reducción en el número de problemas identificados. A largo plazo, tales mejoras en las métricas antes mencionadas conducen a un nivel más avanzado de seguridad.
- Actualizar y Evolucionar con el Tiempo: Las capas de software cambian, las reglas se desarrollan y los ciberdelincuentes encuentran nuevas formas de atacar. Es desaconsejable tener un enfoque estático, ya que puede quedar obsoleto muy rápido. Se recomienda revisar el alcance del programa, la frecuencia de los escaneos y las referencias al cumplimiento normativo anualmente. Siguiendo este enfoque, se mantiene al tanto de las nuevas tendencias y adopta estándares emergentes como los estándares de seguridad de confianza cero o de contenedores.
Informe de Auditoría de Seguridad de Datos: Componentes Clave
Después de completar la auditoría de seguridad de datos, se le pedirá que prepare un informe que presente los hallazgos en un formato que pueda ser fácilmente entendido por las partes interesadas. Este documento integra tanto la profundidad técnica como la perspectiva de gestión para que tanto el equipo de TI como la alta dirección puedan ver los riesgos y oportunidades.
En la siguiente sección, destacamos los componentes clave que deben incluirse en un informe típico de auditoría de seguridad de datos:
- Resumen Ejecutivo: Un breve resumen de los objetivos de la auditoría, las observaciones y el perfil de riesgo de la organización. Esta parte garantiza que los responsables de la toma de decisiones que no tienen tiempo para información detallada puedan comprender rápidamente. Los resúmenes regulares destacan los riesgos clave identificados, las medidas urgentes sugeridas y los éxitos o fracasos en el cumplimiento normativo. Un resumen efectivo enfatiza la necesidad o el logro de la auditoría.
- Alcance y Metodología: Aquí, los auditores identifican qué sistemas, entornos o flujos de datos se revisaron y qué herramientas o marcos se emplearon. Describen revisiones manuales de código, pruebas de penetración dinámicas o verificaciones de políticas. Esto ayuda a desarrollar sinergia para garantizar que el lector verifique si se han cubierto todos los activos importantes. Si algo se omitió, por ejemplo, un microservicio recién agregado, esto también se aclara.
- Hallazgos y Vulnerabilidades: La sección clave del informe describe cada una de las vulnerabilidades identificadas, por ejemplo, "bucket S3 no asegurado correctamente", "amenaza de inyección SQL" o "archivos de copia de seguridad no cifrados". Por lo general, cada elemento contiene el nivel de gravedad del problema, la viabilidad de la explotación y las medidas sugeridas para abordar el problema. En organizaciones grandes, pueden clasificarse según la categoría o el sistema afectado. Los resúmenes también identifican los riesgos comerciales o de cumplimiento normativo que pueden incurrirse si no se aborda el problema particular.
- Recomendaciones de Remediación: Utilizando la lista de vulnerabilidades, esta sección proporciona instrucciones para aplicar parches, modificar configuraciones o capacitar al personal. Conectar cada recomendación a marcos o mejores prácticas facilita al personal ver lo que sigue. A veces, tienen un componente de tiempo o prioridad, como "aplicar correcciones críticas en 72 horas". Esta sinergia permite a la audiencia final convertir las ideas en un plan de acción.
- Alineación con Cumplimiento y Gobernanza: La última sección especifica cómo cada corrección o brecha se relaciona con los requisitos de la regulación, como PCI DSS 3.4 o la regla de seguridad de HIPAA. También parece alinearse con políticas internas, como las políticas de uso aceptable o de cifrado. Cuando no se cumplen algunas reglas, el informe explica las medidas que deben tomarse para rectificar la situación. Al vincular las brechas descubiertas con puntos de referencia conocidos, las organizaciones reducen el tiempo necesario para obtener la aprobación de la gerencia para las mejoras.
Lista de Verificación de Auditoría de Seguridad de Datos
No existe un enfoque único para realizar auditorías de seguridad de datos, pero hay ciertas listas de verificación básicas que garantizarán que no se pase por alto ningún dominio crítico. Todos estos elementos proporcionan un plan para auditorías repetibles, que van desde el cifrado hasta terceros.
Aquí hay seis puntos clave que pueden ser útiles al escanear, entrevistar y revisar políticas:
- Inventario y Clasificación de Datos: Asegúrese de que todos los conjuntos de datos estén nombrados y se les asignen propietarios con los niveles de sensibilidad correctos. Las rutas de infiltración pueden identificarse en datos no clasificados o repositorios desconocidos. Las herramientas que buscan datos confidenciales mal ubicados, como información personal o documentación interna, pueden identificar ubicaciones incorrectas. La clasificación adecuada ayuda a determinar qué activos requieren cifrado o tienen requisitos de control de acceso más altos.
- Control de Acceso y Gestión de Privilegios: Asegúrese de que los roles de usuario coincidan correctamente con las responsabilidades del trabajo y de que se siga el principio del menor privilegio. Evalúe la credibilidad de la autenticación multifactor y la fortaleza de las contraseñas para las cuentas de administrador. Implemente el uso de registros o pruebas de penetración en las cuentas para detectar credenciales obsoletas o privilegios de exempleados. Esta sinergia le ayuda a identificar y responder a conjuntos de permisos amplios que un atacante puede utilizar.
- Cifrado y Gestión de Claves: Verifique si los datos en reposo y en tránsito están protegidos adecuadamente con cifrados seguros como AES-256 o TLS 1.2+. Explique cómo se crean, almacenan y gestionan las claves para su rotación. Sin una gestión de claves adecuada, el cifrado puede ser derrotado si los atacantes obtienen las claves de almacenes de claves desprotegidos. Las revisiones de herramientas o políticas indican si las medidas de cifrado cumplen con el cumplimiento normativo o los estándares de la industria.
- Registro y Monitoreo: También es importante verificar los registros en cuanto a cobertura, por ejemplo, quién inició sesión, quién realizó cambios en qué archivos o cualquier llamada de red sospechosa. Evalúe cómo los registros son compatibles con las soluciones SIEM o EDR y garantice notificaciones de anomalías en tiempo real. En caso de que un atacante haya iniciado consultas extrañas o extraído datos en grandes cantidades, el sistema debe alertar al personal de inmediato. Cuando el registro no está bien hecho, se vuelve difícil analizar la situación después de que ha ocurrido un incidente.
- Gestión de Parches y Vulnerabilidades: Verifique que cada sistema operativo, aplicación y biblioteca se haya actualizado al último nivel de parche según las recomendaciones del proveedor. Verifique si las soluciones de escaneo automatizado identifican nuevos CVEs y si los equipos de desarrollo reaccionan a ellos rápidamente. Un plan de contingencia para parches fallidos, especialmente en entornos grandes, debe incluir procedimientos de retroceso o reversión. Esta sinergia se relaciona con una categoría de amenazas significativa: vulnerabilidades conocidas pero para las cuales aún no hay un parche disponible.
- Medidas de Respuesta a Incidentes y Recuperación: Determine si la organización tiene un plan de respuesta a incidentes documentado que defina roles, puntos de contacto y procedimientos de escalamiento. Asegúrese de que haya un sistema de copia de seguridad o conmutación por error probado disponible para garantizar que cualquier tiempo de inactividad se mantenga al mínimo. Si el personal no puede detectar o contener rápidamente una violación, los ciberataques pueden pasar desapercibidos durante días, semanas o incluso meses, robando gigabytes de datos en masa. Los ejercicios de mesa son cruciales, ya que permiten a los equipos prepararse y practicar sus respuestas cuando ocurren incidentes reales.
Desafíos en la Auditoría de Seguridad de Datos
A pesar del uso de una lista de verificación robusta, las auditorías de seguridad de datos no están exentas de desafíos, como la falta de habilidades, recursos inadecuados o condiciones cambiantes. El conocimiento de estos desafíos permite a las organizaciones prepararse adecuadamente y asegurarse de contar con las salvaguardias suficientes.
A continuación, se presentan cinco desafíos que obstaculizan una auditoría efectiva y cómo pueden abordarse:
- Stacks Tecnológicos en Rápida Evolución: Las tuberías de integración continua crean nuevos microservicios o clústeres de contenedores en poco tiempo, lo que puede llevar a implementaciones "en la sombra". Si el registro de activos no se actualiza, los nuevos sistemas introducidos en el entorno pueden no ser escaneados o no seguir la política. Estos descuidos se amplifican aún más por factores como el agotamiento del personal o los objetivos comerciales cambiantes. Este problema se aborda eficazmente con un buen programa de auditoría de seguridad de datos mediante actualizaciones oportunas de las herramientas de escaneo.
- Experiencia en Seguridad Limitada: Los equipos de seguridad suelen ser pequeños y no cuentan con personal dedicado para realizar verificaciones avanzadas de cifrado o pruebas de penetración dinámicas. De manera similar, los equipos de desarrollo pueden no comprender las sutilezas del cumplimiento normativo, lo que puede llevar a que algunos controles se subestimen. Subcontratar auditorías a terceros puede proporcionar el conocimiento necesario, pero esto es costoso. Es crucial invertir en capacitación continua del personal o colaborar con consultores especializados para lograr sinergia en todas las fases.
- Presupuesto y Asignación de Recursos Inadecuados: Las demandas de los consumidores de nuevas características en productos y servicios pueden obligar a recortar los presupuestos de seguridad o experimentar un crecimiento mínimo. La falta de fondos limita la capacidad para adquirir herramientas de escaneo, servicios dedicados de pruebas de penetración o personal especializado. Apoyar sus afirmaciones con datos sobre el costo de las violaciones puede ayudar a justificar el gasto. Una vez que la gerencia comprende que una infiltración puede costar mucho más que una auditoría sólida, los presupuestos tienden a crecer.
- Resistencia a la Aplicación de Políticas: Las auditorías también pueden ser vistas como interferencia por parte de algunos empleados o gerentes que pueden optar por pasar por alto los cambios recomendados. Si no hay apoyo de la alta gerencia, el personal no toma en serio la autenticación multifactor o la clasificación de datos no recibe mucha atención. A largo plazo, tales omisiones aumentan el tamaño de los ángulos de infiltración, afectando negativamente todo el proceso. Para evitar tal resistencia, se debe educar al liderazgo sobre las consecuencias de una violación, así como los posibles beneficios del enfoque basado en roles.
- Interpretación y Priorización de Resultados: Una auditoría puede generar una larga lista de vulnerabilidades, desde configuraciones incorrectas de baja gravedad hasta vulnerabilidades críticas de Ejecución Remota de Código. La priorización de cuál corregir primero o cómo secuenciar los parches puede resultar desafiante para los equipos de desarrollo. Las herramientas o paneles de clasificación que muestran la gravedad, la viabilidad de la explotación y la superposición con el cumplimiento normativo ayudan a definir qué hacer a continuación. Vincular cada vulnerabilidad a sus posibles implicaciones comerciales hace que el proceso de clasificación sea más lógico.
Mejores Prácticas para una Auditoría de Seguridad de Datos Exitosa
Existen algunos métodos que se pueden utilizar para aumentar la efectividad y precisión de una auditoría de seguridad de datos. Estas mejores prácticas combinan el uso de tecnologías de escaneo, educación del usuario y evaluación cíclica de riesgos.
En la siguiente sección, describimos cinco recomendaciones clave para garantizar que cada ciclo de auditoría resulte en un progreso medible hacia la mejora de la seguridad de los datos.
- Adoptar una Mentalidad de Auditoría Continua: Pasar de la verificación anual o única es beneficioso, ya que muestra los problemas en tiempo real. Integre herramientas de escaneo en las tuberías de CI/CD y realice revisiones parciales de forma mensual o trimestral. Esta sinergia responde a las amenazas emergentes, como los días cero, lo antes posible. Con el tiempo, el personal aprende a integrarse con actualizaciones frecuentes, conectando el ciclo de lanzamiento de desarrollo con la clasificación de seguridad.
- Priorizar Basándose en la Sensibilidad y el Riesgo: También es importante tener en cuenta que no todos los datos son iguales ni están protegidos de la misma manera. Determine qué registros, si se divulgaran, tendrían más probabilidades de causar problemas de cumplimiento normativo o erosionar la confianza en la marca. En primer lugar, centre las auditorías en los activos más valiosos o críticos, asegurándose de que el cifrado, los registros de acceso y las copias de seguridad sean herméticos. Los activos de menor riesgo también pueden gestionarse de manera que ayude a sacar el máximo provecho de ellos y a proteger los conjuntos más importantes.
- Involucrar a las Partes Interesadas de Todos los Departamentos: La seguridad no es solo un problema de TI: RR. HH., legal, finanzas y desarrollo, todos manejan diferentes datos. Incluirlos en la planificación hace que las cosas sean más transparentes, asegura fondos y garantiza que se sigan las políticas. Esta sinergia permite al personal de cada unidad señalar usos específicos de datos o posibles riesgos. Es más efectivo involucrar a muchos departamentos en el proceso, ya que aumenta la cobertura del tema y el compromiso de los empleados de la empresa.
- Registrar y Analizar Métricas de Auditoría: Registre el número de vulnerabilidades identificadas y cerradas, el tiempo que se tarda en mitigarlas y los problemas recurrentes. Con el tiempo, estas métricas miden el progreso en la capacitación del usuario, la eficiencia de los parches o la eliminación de la causa raíz. Según los datos recopilados, la gerencia puede decidir asignar recursos adicionales a nuevas herramientas de escaneo o nuevas políticas. La sinergia mejora los niveles de mejora en los ciclos posteriores.
- Actualizar Regularmente la Lista de Verificación: Las amenazas son dinámicas y pueden surgir nuevas amenazas que utilicen nuevas técnicas de infiltración o nuevos requisitos de cumplimiento normativo. Se recomienda actualizar la lista de verificación regularmente e introducir nuevos elementos relacionados con el escaneo de contenedores, las configuraciones incorrectas en la nube o el trabajo de DevSecOps. La combinación de tareas asegura que el personal, en particular, no dependa de información obsoleta, lo que significa que cada entorno está optimizado para cumplir con los estándares actuales. Este enfoque crea un plan activo y evolutivo que se mantiene al día con el cambio digital.
Preguntas Frecuentes (FAQ)
- ¿Qué es una auditoría de seguridad de datos?
- Es un proceso sistemático para evaluar las políticas, procedimientos y tecnología de una organización en relación con la seguridad de los datos, identificando vulnerabilidades y verificando el cumplimiento normativo.
- ¿Por qué son importantes las auditorías de seguridad de datos?
- Son cruciales para prevenir violaciones de datos, cumplir con regulaciones, generar confianza, identificar nuevas amenazas y fomentar una cultura de seguridad.
- ¿Qué tipos de auditorías existen?
- Hay varios tipos, incluyendo auditorías centradas en el cumplimiento normativo, operacionales/internas, pruebas de penetración/vulnerabilidad, forenses (después de un incidente) y de terceros/proveedores.
- ¿Cuáles son las principales amenazas a la seguridad de los datos?
- Las amenazas comunes incluyen ransomware y malware, phishing e ingeniería social, amenazas internas, vulnerabilidades sin parches y configuraciones incorrectas o cifrado débil.
- ¿Cómo se realiza una auditoría de seguridad de datos?
- Implica definir el alcance, recopilar información, realizar revisiones técnicas en profundidad, revisar los resultados e implementar la remediación y el seguimiento.
- ¿Qué debe incluir un informe de auditoría?
- Generalmente incluye un resumen ejecutivo, alcance y metodología, hallazgos y vulnerabilidades, recomendaciones de remediación y alineación con cumplimiento normativo y gobernanza.
- ¿Cómo puedo implementar un programa de auditoría continuo?
- Establezca gobernanza y roles, defina procedimientos operativos estándar, integre con DevOps, monitoree métricas y actualice y evolucione el programa con el tiempo.
SentinelOne para la Auditoría de Seguridad de Datos
SentinelOne puede analizar múltiples flujos de datos y escanearlos en busca de signos de vulnerabilidades críticas, manipulación y duplicación. Puede limpiar y transformar datos brutos organizándolos para ofrecer las mejores perspectivas de seguridad. La tecnología Storylines patentada de SentinelOne es ideal para la forense cibernética y puede reconstruir eventos a partir de artefactos históricos.
Para las organizaciones preocupadas por la integridad de sus datos, SentinelOne puede realizar verificaciones de higiene. Puede verificar fuentes, rastrear orígenes de datos y garantizar que no haya instancias de manipulación o exfiltración. Las ofertas de SentinelOne son expertas en la lucha contra diversas amenazas como días cero, malware, ransomware, ingeniería social y otras. SentinelOne ofrece protección avanzada de endpoints y puede recopilar y correlacionar datos de telemetría de servidores, máquinas virtuales, contenedores, cargas de trabajo, la nube y múltiples dispositivos. Puede verificar identidades en la nube y prevenir configuraciones incorrectas de cuentas.
Las organizaciones pueden generar informes de auditoría de seguridad de datos directamente en el Panel de Cumplimiento. SentinelOne puede ayudar a los equipos de seguridad a construir programas de auditoría de seguridad de datos a medida y planes de capacitación proporcionando una perspectiva holística de ciberseguridad. Puede realizar diferentes tipos de auditorías de datos, tanto internas como externas, y puede garantizar el cumplimiento normativo con los marcos regulatorios de gestión de datos más recientes. Las organizaciones pueden realizar evaluaciones de vulnerabilidades, abordar cuentas inactivas o inactivas, y...
Para saber cómo puede ayudar SentinelOne, reserve una demostración en vivo gratuita.
Conclusión
Desde la negligencia interna hasta el ransomware complejo, los riesgos de seguridad de la información existen, y todos ellos buscan capitalizar una laguna. Una auditoría de seguridad de datos identifica sistemáticamente estas brechas mediante el escaneo de código, la revisión de configuraciones y la adhesión a marcos como GDPR o PCI DSS. En un entorno multinube donde domina el DevOps dinámico, una auditoría sistemática ayuda a evitar el impacto de nuevas amenazas de corta duración o datos parcialmente seguros. En lugar de ser una mera verificación de cumplimiento normativo, estas auditorías ayudan a crear conciencia y a generar un compromiso compartido para proteger los datos entre los miembros del personal.
Además, un enfoque cíclico para las auditorías mejora el control de acceso sobre los flujos de datos en su organización en cada ciclo posterior, enfatizando los riesgos. Junto con otras tecnologías sofisticadas como SentinelOne Singularity, que fusiona la detección de amenazas y la automatización de la respuesta, usted crea una protección robusta contra cualquier amenaza emergente.
¡Dé el primer paso! Explore las capacidades de SentinelOne Singularity y programe una demostración para ver cómo se identifican las amenazas en tiempo real y se abordan instantáneamente.
Si quieres conocer otros artículos parecidos a Auditoría de Seguridad de Bases de Datos puedes visitar la categoría Seguridad.

Aprende mas sobre MySQL