

En el mundo de la administración de sistemas y la gestión de datos, una de las piedras angulares de la seguridad y la eficiencia operativa es el control de acceso. No todos los usuarios necesitan, ni deben tener, la misma capacidad para visualizar información o ejecutar acciones. Aquí es donde entran en juego los roles de usuario.
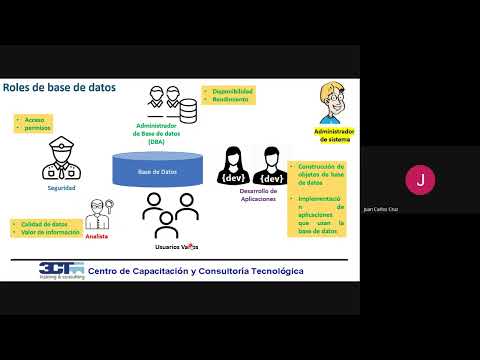
Un rol de usuario es esencialmente un conjunto definido de permisos que se asigna a un individuo o, más comúnmente, a un grupo de usuarios. La idea principal es agrupar a los usuarios que comparten responsabilidades similares y asignarles colectivamente los derechos necesarios para desempeñar sus funciones, y solo esos derechos. Este principio, conocido como el privilegio mínimo, es fundamental para reducir la superficie de ataque y minimizar el riesgo de errores accidentales o malintencionados.
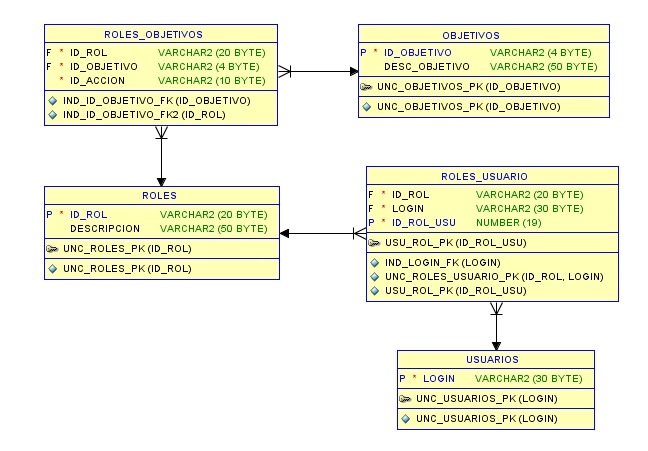
En sistemas complejos, como plataformas de monitoreo empresarial o bases de datos a gran escala, gestionar permisos a nivel individual sería una tarea titánica. Los roles de usuario simplifican drásticamente esta gestión, permitiendo a los administradores definir políticas de acceso una vez y aplicarlas a múltiples usuarios simultáneamente. Esto no solo ahorra tiempo, sino que también garantiza una aplicación coherente de las políticas de seguridad en toda la organización.
¿Qué son los Roles de Usuario y Por Qué Son Importantes?
Como mencionamos, un rol de usuario es el mecanismo para asignar derechos de acceso y capacidad de realizar acciones dentro de un sistema. En un contexto como el de System Center Operations Manager (SCOM), por ejemplo, los roles de usuario dictan quién puede ver los datos de monitoreo, quién puede ejecutar tareas de diagnóstico, quién puede modificar configuraciones, etc.
La importancia de implementar un modelo de seguridad basado en roles radica en varios puntos clave:
- Seguridad Mejorada: Limita el acceso a información sensible y reduce la posibilidad de que usuarios no autorizados realicen cambios críticos.
- Cumplimiento Normativo: Muchas normativas de seguridad y privacidad de datos exigen un estricto control de acceso basado en la necesidad de saber. Los roles de usuario facilitan el cumplimiento de estos requisitos.
- Eficiencia Operativa: Al alinear los permisos con las responsabilidades laborales, los usuarios tienen acceso rápido a las herramientas y datos que necesitan, sin verse abrumados por opciones irrelevantes o peligrosas.
- Gestión Simplificada: Administrar permisos para grupos de usuarios es mucho más escalable y menos propenso a errores que gestionarlos individualmente.
- Principio de Privilegio Mínimo: Asegura que los usuarios solo tengan los permisos estrictamente necesarios para realizar su trabajo, reduciendo el riesgo inherente.
Por defecto, en la mayoría de los sistemas, solo una cuenta de administrador tiene derechos ilimitados. Todos los demás usuarios deben ser explícitamente asignados a roles de usuario para obtener acceso a datos o funcionalidades específicas. Esto refuerza la postura de seguridad de 'denegar por defecto'.
Componentes Fundamentales de un Rol de Usuario: Perfil y Ámbito
Para entender cómo funcionan los roles de usuario, es crucial comprender sus dos componentes principales, tal como se ilustra en sistemas como SCOM:
Un rol de usuario es la combinación de un perfil y un ámbito.
El Perfil: Definiendo el 'Qué'
El perfil de un rol de usuario determina el conjunto de acciones que un usuario con ese rol puede realizar. Piensa en el perfil como la 'descripción del puesto' dentro del sistema: ¿Puede ver alertas? ¿Puede ejecutar tareas? ¿Puede modificar configuraciones? Los perfiles suelen tener un conjunto predefinido de derechos que no se pueden modificar individualmente.
Al crear un rol de usuario, seleccionas un perfil que mejor se adapte a las responsabilidades del grupo de usuarios al que se asignará el rol. Los sistemas empresariales a menudo vienen con perfiles integrados que representan funciones de trabajo comunes. Aquí, basándonos en el ejemplo de SCOM, se presentan varios perfiles típicos:
| Perfil | Funciones y Ámbito de Trabajo |
|---|---|
| Administrador | Incluye privilegios completos disponibles en el sistema. Puede ver y actuar sobre todos los datos y configuraciones. (Nota: A menudo, solo se pueden asignar grupos de seguridad externos, como de Active Directory, a este rol). |
| Operador Avanzado | Permite acceder a un conjunto limitado de configuraciones de monitoreo, además de las capacidades de Operador. Puede, por ejemplo, anular la configuración de reglas o monitores para destinos específicos dentro de su ámbito. Hereda los privilegios del Operador. |
| Operador de Monitoreo de Aplicaciones | Diseñado para usuarios que necesitan acceso a herramientas específicas de diagnóstico de aplicaciones, como consolas web. Permite ver eventos de monitoreo de aplicaciones dentro de su ámbito. |
| Autor | Concede la capacidad de crear, editar y eliminar configuraciones de monitoreo (tareas, reglas, monitores, vistas) para destinos o grupos específicos dentro de su ámbito. Ideal para equipos de desarrollo o especialistas en monitoreo. |
| Operador | Proporciona acceso a alertas, vistas y tareas. Permite interactuar con alertas (reconocer, cerrar), ejecutar tareas predefinidas y acceder a vistas relevantes según su ámbito configurado. |
| Operador de Solo Lectura | Ofrece acceso únicamente para visualizar alertas y acceder a vistas según su ámbito. No pueden realizar acciones que modifiquen el estado del sistema o los datos (como cerrar alertas o ejecutar tareas). |
| Operador de Informe | Permite acceder y ver informes. Concede la capacidad de ejecutar y ver informes según su ámbito configurado. (Precaución: En algunos sistemas, este rol puede tener acceso a todos los datos del almacén de datos de informes, sin estar limitado por el ámbito de objetos monitoreados). |
| Administrador de Informes de Seguridad | Permite integrar la seguridad del sistema de informes (como SQL Server Reporting Services) con los roles de usuario del sistema de monitoreo. Controla el acceso a los informes a un nivel más granular. (A menudo, este rol solo puede tener una cuenta miembro y no se puede definir su ámbito de la misma manera que otros roles). |
| Administrador de Solo Lectura (Ej. SCOM 2022+) | Incluye todos los privilegios de lectura disponibles en el sistema, incluyendo el acceso a informes. |
| Administrador Delegado (Ej. SCOM 2022+) | Incluye todos los privilegios de lectura excepto el acceso completo a informes. Permite a los miembros crear otros roles de usuario personalizados, usando este perfil como base. |
Es importante seleccionar el perfil que mejor se ajuste a las necesidades del grupo de usuarios para evitar otorgar permisos innecesarios.
El Ámbito: Definiendo el 'Dónde'
Mientras que el perfil define *qué* acciones puede realizar un usuario, el ámbito define *sobre qué objetos* puede realizar esas acciones y *qué datos* puede visualizar. El ámbito restringe la aplicación del perfil a un subconjunto específico de los objetos gestionados por el sistema.
En sistemas de monitoreo o gestión, el ámbito se define típicamente utilizando grupos de objetos. Estos grupos son colecciones lógicas de elementos monitoreados, como:
- Servidores web específicos
- Bases de datos de producción
- Aplicaciones críticas
- Dispositivos de red en una ubicación particular
- Equipos con un sistema operativo determinado
Al crear un rol de usuario, se le asigna uno o varios de estos grupos. El usuario con ese rol solo podrá aplicar las acciones permitidas por su perfil a los objetos que pertenezcan a los grupos definidos en su ámbito. Si un usuario es miembro de varios roles, su ámbito efectivo será la unión de los ámbitos de todos sus roles.
La definición de grupos adecuados es crucial para una gestión de ámbitos efectiva. Si los grupos existentes no se ajustan a las necesidades de los roles que desea crear, a menudo es necesario crear nuevos grupos personalizados basados en criterios específicos (por ejemplo, todos los servidores que alojan la aplicación X, todas las bases de datos del entorno de prueba, etc.).
Tareas, Paneles y Vistas Específicas
Además del perfil general y el ámbito de objetos, los roles de usuario pueden controlar el acceso a elementos más granulares como tareas, paneles y vistas.
- Tareas: Son acciones específicas que un usuario puede iniciar (por ejemplo, reiniciar un servicio, ejecutar un script de diagnóstico). Un rol de usuario puede tener acceso a todas las tareas permitidas por su perfil y ámbito, o puede restringirse a un conjunto específico de tareas.
- Paneles y Vistas: Son las interfaces a través de las cuales los usuarios visualizan los datos (alertas, estado, rendimiento). Un rol de usuario puede tener acceso a todos los paneles y vistas relevantes dentro de su ámbito, o puede limitarse a ver solo ciertos paneles o vistas diseñados para su función.
Configurar cuidadosamente el acceso a estos elementos más específicos garantiza que los usuarios solo vean la información y las herramientas que son pertinentes para su trabajo, reduciendo la complejidad y el riesgo.
Implementación de Roles de Usuario
La implementación de roles de usuario generalmente implica el uso de una herramienta o asistente dentro del sistema de gestión. El proceso básico, ejemplificado por el Asistente para Crear Roles de Usuario en SCOM, sigue pasos similares:
- Iniciar el Asistente: Seleccionar la opción para crear un nuevo rol de usuario.
- Asignar Miembros: Especificar qué grupos de seguridad externos (como grupos de Active Directory) o usuarios individuales serán miembros de este rol. Es una buena práctica asignar grupos en lugar de usuarios individuales para facilitar la administración a largo plazo.
- Seleccionar Perfil: Elegir el perfil predefinido que otorga los permisos generales deseados (Operador, Autor, etc.).
- Definir Ámbito: Seleccionar los grupos de objetos del sistema (grupos de SCOM, en nuestro ejemplo) a los que se aplicará el perfil. Esto restringe las acciones y la visibilidad a los miembros de estos grupos.
- Configurar Acceso a Tareas/Vistas/Paneles (Opcional): Opcionalmente, se puede refinar aún más el rol especificando qué tareas específicas pueden ejecutar los miembros, o a qué paneles y vistas tienen acceso, incluso si su perfil y ámbito general les darían acceso más amplio.
- Guardar el Rol: Finalizar el asistente para crear y activar el rol de usuario.
Una vez creado, los miembros de los grupos de seguridad asignados al rol heredarán automáticamente los permisos definidos por la combinación de perfil y ámbito.
Roles Integrados vs. Roles Personalizados
La mayoría de los sistemas vienen con un conjunto de roles integrados que cubren las funciones más comunes (como Administrador, Operador de Solo Lectura). Estos roles integrados a menudo tienen un ámbito global, es decir, se aplican a todos los objetos gestionados por el sistema.
Si necesitas restringir el acceso a un subconjunto específico de objetos, deberás crear roles de usuario personalizados. Estos roles personalizados te permiten definir un ámbito limitado utilizando los grupos de objetos relevantes, aplicando un perfil específico solo a esos objetos.
Es importante entender la diferencia: asignar un usuario al rol de Operador integrado le dará permisos de Operador sobre *todos* los objetos del sistema. Crear un rol personalizado de 'Operador de Servidores Web' con un ámbito que incluya solo el grupo de 'Servidores Web de Producción' limitará esos mismos permisos de Operador solo a esos servidores.
Consideraciones Importantes al Implementar Roles
- No Asignar Cuentas de Máquina: En sistemas como SCOM, añadir una cuenta de máquina a un rol de usuario puede otorgar acceso al sistema a *todos* los servicios que se ejecutan en esa máquina. Esto representa un riesgo de seguridad significativo y debe evitarse.
- Usar Grupos de Seguridad: Siempre que sea posible, asigna grupos de seguridad (como grupos de Active Directory) a los roles de usuario en lugar de usuarios individuales. Esto simplifica enormemente la administración de usuarios: añadir o eliminar a un usuario de un grupo de seguridad externo gestiona automáticamente sus permisos en el sistema.
- Alinear con la Estructura Organizativa: Diseña tus roles de usuario para que reflejen la estructura y las responsabilidades de tu equipo de operaciones, soporte o desarrollo. Esto facilita que las personas tengan los permisos adecuados para su trabajo diario.
- Revisión Periódica: Revisa periódicamente los roles de usuario y sus asignaciones para asegurarte de que sigan siendo apropiados y que los usuarios no tengan más permisos de los necesarios (privilegio mínimo).
Preguntas Frecuentes sobre Roles de Usuario
P: ¿Puede un usuario pertenecer a varios roles simultáneamente?
R: Sí, en la mayoría de los sistemas, un usuario puede ser miembro de múltiples roles de usuario. Sus permisos efectivos y su ámbito serán la combinación (generalmente la unión) de los permisos y ámbitos de todos los roles a los que pertenece.
P: ¿Por qué es preferible usar grupos de seguridad externos (como de Active Directory) en lugar de añadir usuarios individuales directamente a un rol?
R: Usar grupos de seguridad externos centraliza la gestión de membresía. Cuando un empleado cambia de departamento o deja la organización, solo necesitas actualizar su membresía en los grupos de seguridad correspondientes. Sus permisos en todos los sistemas que utilizan esos grupos para definir roles se actualizarán automáticamente, lo que reduce el riesgo de dejar permisos obsoletos o de tener que gestionar usuarios en cada sistema individualmente.
P: ¿Los roles de usuario son específicos de System Center Operations Manager, o es un concepto general?
R: Si bien los detalles de implementación, los perfiles específicos y la terminología pueden variar, el concepto de roles de usuario como una combinación de permisos (perfil) aplicados a un conjunto limitado de objetos (ámbito) para controlar el acceso es un principio de seguridad fundamental utilizado en una amplia variedad de sistemas, incluyendo bases de datos, sistemas operativos, aplicaciones empresariales y plataformas de gestión como SCOM.
En conclusión, implementar un modelo robusto de roles de usuario es indispensable para cualquier organización que busque proteger sus activos digitales, cumplir con normativas y optimizar la operación de sus sistemas. Definir claramente los perfiles y los ámbitos asegura que cada usuario tenga exactamente el nivel de acceso que necesita, ni más ni menos, adhiriéndose al crucial principio del privilegio mínimo.
Si quieres conocer otros artículos parecidos a Roles de Usuario: Control de Acceso en Sistemas puedes visitar la categoría Seguridad.

Aprende mas sobre MySQL