
En el complejo panorama de la protección de datos personales, regido principalmente por el Reglamento General de Protección de Datos (RGPD) en Europa y sus adaptaciones nacionales, surge una obligación fundamental que a menudo genera confusión: el mantenimiento de un registro detallado de las actividades de tratamiento. Contrario a lo que algunos podrían pensar, no se trata de un registro exhaustivo de cada organización ante la Agencia Española de Protección de Datos (AEPD) per se, sino de un documento interno, dinámico y crucial que debe estar disponible para la autoridad de control cuando esta lo solicite. Este documento se conoce como el Registro de Actividades de Tratamiento (RAT).
La pregunta clave es: ¿quién está obligado a llevar este registro y qué implicaciones tiene no hacerlo? La respuesta directa, establecida en el artículo 30 del RGPD, señala a los responsables y encargados del tratamiento de datos personales como los sujetos obligados a mantener este registro. Pero como suele ocurrir en materia legal, existen matices y excepciones que, sin embargo, resultan ser menos amplias de lo que aparentan a primera vista.
- ¿Qué es el Registro de Actividades de Tratamiento (RAT)?
- Obligados a Mantener el Registro: Responsables y Encargados
- La Excepción para Organizaciones con Menos de 250 Empleados: ¿Realidad o Mito?
- Importancia y Beneficios de Mantener el RAT
- ¿Cómo Organizar el Registro de Actividades de Tratamiento?
- Preguntas Frecuentes sobre el Registro de Actividades de Tratamiento
- Conclusión
¿Qué es el Registro de Actividades de Tratamiento (RAT)?
El RAT es, en esencia, un inventario pormenorizado de todas las operaciones de tratamiento de datos personales que lleva a cabo una organización. No es un documento estático que se crea una vez y se olvida; debe ser un reflejo fiel y actualizado de cómo se tratan los datos dentro de la entidad. Su propósito principal es servir como una herramienta de rendición de cuentas (el llamado principio de responsabilidad proactiva o accountability) y como un mapa para la propia organización y para las autoridades de control, facilitando la comprensión y supervisión del flujo de datos personales.
Este registro es una pieza central en la estrategia de cumplimiento del RGPD. Permite identificar qué datos se recogen, con qué fin, de quién provienen, a quién se comunican, cómo se protegen y durante cuánto tiempo se conservan. Es la base para realizar análisis de riesgos, evaluaciones de impacto y, en general, para demostrar que se cumplen los principios y obligaciones del reglamento.
Obligados a Mantener el Registro: Responsables y Encargados
El RGPD distingue claramente entre dos roles principales en el tratamiento de datos: el Responsable del Tratamiento y el Encargado del Tratamiento. Ambos tienen la obligación de mantener su propio registro de actividades de tratamiento, aunque el contenido específico que deben incluir difiere ligeramente para reflejar sus respectivas responsabilidades.
El Responsable del Tratamiento es la persona física o jurídica, autoridad pública, agencia u otro organismo que, solo o conjuntamente con otros, determina los fines y los medios del tratamiento. Es quien decide por qué y cómo se tratan los datos.
El Encargado del Tratamiento es la persona física o jurídica, autoridad pública, agencia u otro organismo que trata datos personales por cuenta del responsable del tratamiento. Actúa siguiendo las instrucciones del responsable.
Ambos roles deben documentar sus actividades de tratamiento, cada uno desde su perspectiva y con la información relevante para su función.
Información Requerida en el RAT para los Responsables del Tratamiento
Según el artículo 30 del RGPD, el registro que debe mantener el responsable del tratamiento debe contener, como mínimo, la siguiente información:
- Identificación de la organización: Nombre y datos de contacto del propio responsable. Si existe, también los datos del corresponsable, del representante en la Unión Europea (si aplica) y, fundamentalmente, del Delegado de Protección de Datos (DPD o DPO).
- Fines del tratamiento: Una descripción clara y específica de los propósitos para los cuales se recogen y utilizan los datos personales. Por ejemplo: gestión de clientes, marketing directo, gestión de nóminas, videovigilancia, etc.
- Categorías de interesados y datos: Detalle de los grupos de personas cuyos datos se tratan (clientes, empleados, proveedores, usuarios web, etc.) y los tipos de datos personales que se recogen de cada categoría (datos identificativos, datos económicos, datos de salud, datos de geolocalización, etc.).
- Destinatarios de los datos: Información sobre a quién se comunican o se tiene previsto comunicar los datos personales. Esto incluye otras empresas, administraciones públicas, proveedores de servicios (que actuarían como encargados, pero deben mencionarse como destinatarios), etc. También se deben incluir los destinatarios en terceros países u organizaciones internacionales.
- Transferencias internacionales: En caso de que los datos se envíen fuera del Espacio Económico Europeo (EEE), se debe identificar el tercer país o la organización internacional de destino. Si la transferencia se basa en garantías adecuadas (cláusulas tipo, normas corporativas vinculantes, etc.), se debe documentar dicha garantía. Si se basa en una excepción específica del artículo 49.1 párrafo segundo del RGPD (como el consentimiento explícito o la necesidad contractual), también debe documentarse.
- Plazos de supresión: Siempre que sea posible, se deben indicar los periodos durante los cuales se conservarán las diferentes categorías de datos o los criterios para determinar dichos plazos. Este es un requisito clave ligado al principio de limitación del plazo de conservación.
- Medidas de seguridad: Una descripción general de las medidas técnicas y organizativas implementadas para proteger los datos. Esto incluye, por ejemplo, políticas de acceso, cifrado, pseudonimización, copias de seguridad, auditorías, formación del personal, etc. No se requiere un detalle exhaustivo de cada medida, sino una visión general de la seguridad aplicada.
Información Requerida en el RAT para los Encargados del Tratamiento
El registro que debe mantener el encargado del tratamiento se centra en las actividades que realiza por cuenta de cada responsable con el que trabaja. Debe incluir:
- Identificación del encargado y responsables: Nombre y datos de contacto del propio encargado. También debe identificar a cada uno de los responsables del tratamiento por cuenta de los cuales actúa. Si existen, datos del representante del responsable o del encargado, y del Delegado de Protección de Datos (DPD).
- Categorías de tratamientos: Una descripción de los tipos de operaciones de tratamiento que realiza en nombre de cada responsable. Por ejemplo: alojamiento de datos, gestión de nóminas, envío de comunicaciones, mantenimiento de sistemas, etc. No necesita detallar los fines o las categorías de interesados/datos, ya que esa es responsabilidad del responsable.
- Transferencias internacionales: Al igual que el responsable, si el encargado realiza transferencias de datos a terceros países por cuenta del responsable, debe identificar el destino y documentar las garantías adecuadas o las excepciones aplicadas, según lo dispuesto en el artículo 49.1 párrafo segundo del RGPD.
- Medidas de seguridad: Una descripción general de las medidas técnicas y organizativas de seguridad que aplica para garantizar la protección de los datos que trata por cuenta de los responsables.
La Excepción para Organizaciones con Menos de 250 Empleados: ¿Realidad o Mito?
El RGPD contempla una aparente excepción a la obligación de mantener el RAT para organizaciones que emplean a menos de 250 personas. Esto podría llevar a muchas pequeñas empresas y autónomos a creer que están exentos de esta carga administrativa. Sin embargo, la misma norma establece una serie de condiciones que limitan drásticamente esta exención.
La exención no se aplicará si el tratamiento que realiza la organización:
- Puede entrañar un riesgo para los derechos y libertades de los interesados.
- No es ocasional.
- Incluye categorías especiales de datos (datos sensibles como salud, origen étnico, opiniones políticas, orientación sexual, etc.).
- Incluye datos relativos a condenas e infracciones penales.
La clave para entender por qué esta excepción es limitada en la práctica reside en la interpretación de estos puntos, especialmente los dos primeros.
¿Qué significa que el tratamiento "no sea ocasional"?
Un tratamiento "no ocasional" es aquel que se realiza de forma habitual, recurrente o continuada como parte de la actividad principal o secundaria de la empresa. Piensa en cualquier negocio que trate datos de clientes (para facturar, enviar pedidos, gestionar la relación), datos de empleados (para nóminas, seguros sociales, gestión de personal) o datos de proveedores. Todas estas son actividades de tratamiento que se realizan de manera habitual y, por tanto, no son ocasionales. Muy pocas actividades empresariales que impliquen datos personales son verdaderamente "ocasionales" en este sentido.
¿Qué significa que el tratamiento "pueda entrañar un riesgo"?
El RGPD considera que casi cualquier tratamiento de datos personales implica, por definición, algún nivel de riesgo para los derechos y libertades de los interesados. El reglamento habla de "riesgo", no de "alto riesgo". La gestión de datos de clientes, el envío de comunicaciones comerciales, la gestión de currículums, el uso de herramientas de análisis web... todas estas actividades, si no se gestionan adecuadamente, pueden suponer riesgos como el acceso no autorizado, la pérdida de datos, el uso indebido o la discriminación. Solo tratamientos muy puntuales y de bajo impacto podrían considerarse libres de riesgo, como quizás llevar un registro manual y muy limitado de visitas a una oficina.
Por lo tanto, en la práctica, la mayoría de las organizaciones, independientemente de su tamaño, realizan tratamientos de datos personales que no son ocasionales (gestión de clientes, empleados, etc.) o que pueden entrañar algún tipo de riesgo (aunque sea bajo). Si a esto le sumamos que muchas empresas, incluso pequeñas, pueden tratar datos de categorías especiales (por ejemplo, información médica básica de empleados para bajas laborales, afiliación sindical, o incluso datos de salud si es un gimnasio o centro médico), la exención de menos de 250 empleados queda reducida a casos muy específicos y marginales.
Esto implica que, a pesar de la literalidad del texto, la gran mayoría de los responsables y encargados del tratamiento en España, incluyendo autónomos y PYMEs, estarán obligados a mantener un Registro de Actividades de Tratamiento completo y actualizado.
Importancia y Beneficios de Mantener el RAT
Más allá de ser una obligación legal, mantener un RAT adecuado ofrece importantes beneficios para la propia organización:
- Cumplimiento normativo: Es la prueba fundamental de que la organización conoce y gestiona sus tratamientos de datos conforme al RGPD.
- Mejora de la gestión interna: Permite tener una visión clara y organizada de todos los flujos de datos, facilitando la identificación de posibles puntos débiles o incumplimientos.
- Base para otros requisitos: Es el punto de partida para realizar análisis de riesgos, evaluaciones de impacto (EIPD), gestionar el ejercicio de derechos de los interesados o responder a brechas de seguridad.
- Facilita la auditoría: Simplifica el trabajo en caso de una auditoría interna o una inspección por parte de la AEPD.
- Transparencia: Ayuda a la organización a ser más transparente sobre el uso de los datos, lo que puede generar confianza con clientes y empleados.
¿Cómo Organizar el Registro de Actividades de Tratamiento?
El RGPD no impone un formato específico para el RAT. Puede ser un documento electrónico (una hoja de cálculo, una base de datos, software especializado) o incluso en papel, aunque el formato electrónico es mucho más práctico para mantenerlo actualizado y buscar información. Lo importante es que la información requerida esté presente, sea precisa y esté fácilmente accesible.
Se pueden organizar los tratamientos por procesos de negocio (ej: Proceso de Selección de Personal, Proceso de Gestión de Clientes, Proceso de Marketing) o por tipo de datos, o una combinación de ambos. Lo crucial es que la estructura sea lógica y permita identificar rápidamente cada actividad de tratamiento y sus características.
Herramientas comunes para gestionar el RAT incluyen:
- Hojas de cálculo (Excel, Google Sheets).
- Bases de datos simples.
- Software específico de gestión de cumplimiento RGPD.
- Documentos de texto estructurados.
La elección dependerá del tamaño y la complejidad de la organización y de la cantidad de tratamientos que realice.
Preguntas Frecuentes sobre el Registro de Actividades de Tratamiento
Aquí abordamos algunas dudas comunes:
¿Es lo mismo el RAT que la notificación a la AEPD?
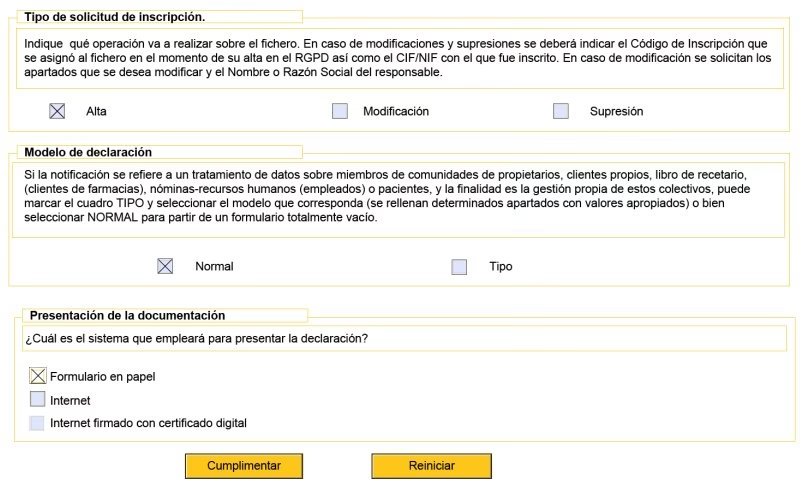
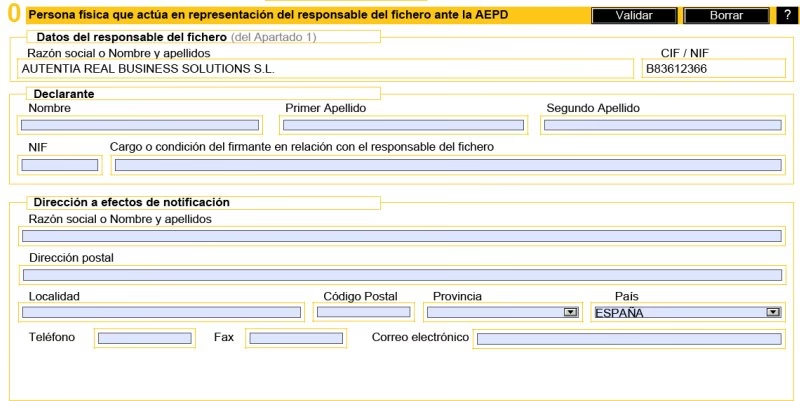
No. Antes del RGPD, existía la obligación de inscribir ficheros en la AEPD. El RGPD eliminó esa obligación general y la sustituyó por el deber de mantener un registro interno (el RAT) y ponerlo a disposición de la AEPD si lo requiere. Solo ciertas actividades de tratamiento de alto riesgo o específicas (como tratamientos con fines de videovigilancia, según la ley española) pueden requerir comunicación previa o consulta con la AEPD, pero no es una inscripción general de todos los tratamientos.
Soy autónomo sin empleados, ¿tengo que llevar RAT?
Si tratas datos personales de clientes (para facturar, gestionar citas, etc.), proveedores, o utilizas una página web con formularios de contacto o cookies no técnicas, estás realizando tratamientos no ocasionales y que pueden implicar riesgo. Por tanto, aunque no tengas empleados, es muy probable que estés obligado a llevar el RAT.
¿Qué pasa si no tengo RAT o está incompleto?
No tener o no mantener actualizado el RAT es un incumplimiento grave del RGPD. La AEPD, en caso de inspección o de recibir una reclamación, puede solicitar este documento. La ausencia o deficiencia del RAT puede acarrear sanciones económicas importantes, además de ser un indicio de que la organización no cumple con otras obligaciones del reglamento.
¿El DPD es responsable de hacer el RAT?
El Delegado de Protección de Datos tiene la función de supervisar el cumplimiento del RGPD y asesorar al responsable o encargado. Ayuda a identificar los tratamientos y a estructurar el registro, pero la responsabilidad final de mantener un RAT completo y preciso recae en el Responsable o el Encargado del Tratamiento.
¿Debo incluir todos los datos personales en el RAT?
No, el RAT describe las *actividades* o *categorías* de tratamiento, no cada dato individual. Por ejemplo, en lugar de listar el nombre y DNI de cada cliente, se describe la actividad "Gestión de Clientes" y se indica que trata datos identificativos (nombre, DNI, dirección), de contacto (teléfono, email), económicos (datos bancarios, facturación), etc., de la categoría de interesados "Clientes".
Conclusión
El Registro de Actividades de Tratamiento es una herramienta indispensable y una obligación para la gran mayoría de organizaciones que tratan datos personales en España, independientemente de su tamaño. La aparente excepción para empresas con menos de 250 empleados raramente se aplica en la práctica debido a la naturaleza habitual y potencialmente arriesgada de la mayoría de los tratamientos de datos. Mantener este registro no solo es un requisito legal fundamental para cumplir con el RGPD y estar preparado ante posibles requerimientos de la AEPD, sino que también es una buena práctica que contribuye a una gestión más eficiente y segura de la información personal.
Si quieres conocer otros artículos parecidos a Registro Actividades Tratamiento: ¿Quién debe llevarlo? puedes visitar la categoría Bases de datos.
Aprende mas sobre MySQL